Domain heilpraktikerdortmund.de kaufen?
Wir ziehen mit dem Projekt
heilpraktikerdortmund.de um.
Sind Sie am Kauf der Domain
heilpraktikerdortmund.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain heilpraktikerdortmund.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **

Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
Reflexzonen - Geschichte, Diagnose und Therapie.'schnelle Hilfe Für Sich Und Andere! Dieses Buch Gibt Eine Übersicht Über Die Reflexzonenmassage. Es Wird Auf Die Geschichte Und Entstehung Der Reflexzonenbehandlung Bis Zur Entwicklung Der Heutigen Reflexzonentherapie Eingegangen. Die Anatomie Und...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
Was tun wenn Patient Behandlung verweigert?
Wenn ein Patient die Behandlung verweigert, ist es wichtig, die Gründe für seine Ablehnung zu verstehen. Möglicherweise hat der Patient Bedenken hinsichtlich der Behandlungsmethode, der Risiken oder der Kosten. In solchen Fällen ist es wichtig, mit dem Patienten in einem respektvollen und einfühlsamen Gespräch zu klären, welche Alternativen es gibt und welche Konsequenzen die Verweigerung der Behandlung haben könnte. Es kann auch hilfreich sein, andere Fachkräfte wie Psychologen oder Sozialarbeiter hinzuzuziehen, um dem Patienten bei der Entscheidungsfindung zu unterstützen. Letztendlich sollte die Autonomie des Patienten respektiert werden, auch wenn es bedeutet, dass er die Behandlung ablehnt. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
Reflexzonen - Geschichte, Diagnose und Therapie.'schnelle Hilfe Für Sich Und Andere! Dieses Buch Gibt Eine Übersicht Über Die Reflexzonenmassage. Es Wird Auf Die Geschichte Und Entstehung Der Reflexzonenbehandlung Bis Zur Entwicklung Der Heutigen Reflexzonentherapie Eingegangen. Die Anatomie Und...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
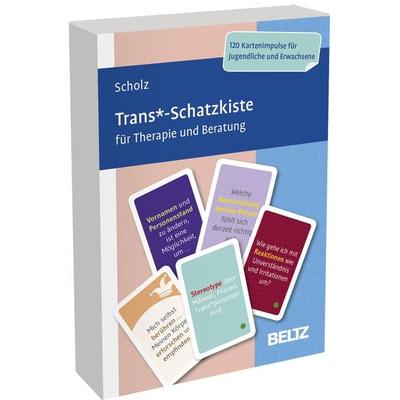
Trans*-Schatzkiste für Therapie und BeratungTrans* Personen Therapeutisch Unterstützen Und Begleiten • Trans*-themen Wie Coming-out, Passing Und Transition • Ressourcen- Und Zukunftsorientiertes Arbeiten • Für Die Arbeit Mit Trans* Menschen Und Angehörigen Wie Fühlt Es Sich An, Trans* Zu...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
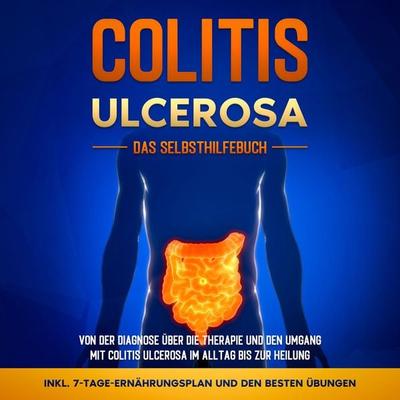
Colitis ulcerosa - Das Selbsthilfebuch: Von der Diagnose über die Therapie und den Umgang mit Colitis ulcerosa im Alltag bis zur Heilung - inkl.Colitis Ulcerosa - Das Selbsthilfebuch: Von Der Diagnose Über Die Therapie Und Den Umgang Mit Colitis Ulcerosa Im Alltag Bis Zur Heilung - Inkl. 7-tage-ernährungsplan Und Den Besten Übungen Von Maria Baumfink, Psiana Verlag, 978-3-96930-752-6,...14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
-
Was tun wenn Patient Behandlung verweigert?
Wenn ein Patient die Behandlung verweigert, ist es wichtig, die Gründe für seine Ablehnung zu verstehen. Möglicherweise hat der Patient Bedenken hinsichtlich der Behandlungsmethode, der Risiken oder der Kosten. In solchen Fällen ist es wichtig, mit dem Patienten in einem respektvollen und einfühlsamen Gespräch zu klären, welche Alternativen es gibt und welche Konsequenzen die Verweigerung der Behandlung haben könnte. Es kann auch hilfreich sein, andere Fachkräfte wie Psychologen oder Sozialarbeiter hinzuzuziehen, um dem Patienten bei der Entscheidungsfindung zu unterstützen. Letztendlich sollte die Autonomie des Patienten respektiert werden, auch wenn es bedeutet, dass er die Behandlung ablehnt. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.